我国信息系统安全保护等级共有几级 等级保护测评周期如何规定
- 我国的信息系统安全保护等级共有几级?
- 什么是信息系统安全等级保护,一般要几年做一次测评?
- 网络安全领域级别划分
- 简述信息系统安全等级的划分
我国的信息系统安全保护等级共有几级?
我国信息系统安全保护等级共分五级,不同级别的信息和信息系统将有针对性地实行不同的监管政策和安全保护措施。第一级为自主保护级,适用于一般的信息和信息系统,其受到破坏后,会对公民、法人和其他组织的权益有一定影响,但不危害国家安全、社会秩序、经济建设和公共利益。
根据公安部、国家保密局、国家密码管理局、国务院信息工作办公室等四部委2007年印发的《信息安全等级保护管理办法》第七条规定,信息系统的安全保护等级分为以下五级:第一级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益。
信息系统的安全保护等级,是根据该系统在国家安全、经济建设、社会生活中的重要程度,以及其遭到破坏后可能对国家安全、社会秩序、公共利益以及公民、法人和其他组织合法权益的影响程度来确定的。
网络信息安全等级保护是指对国家重要信息、法人和其他组织及公民的专有信息以及公开信息和存储、传输、处理这些信息的信息系统分等级实行安全保护,对信息系统中使用的信息安全产品实行按等级管理,对信息系统中发生的信息安全事件分等级响应、处置。
什么是信息系统安全等级保护,一般要几年做一次测评?
信息安全等级保护是国家信息安全保障的基本制度、策略和方法,体现了国家在信息安全保障工作中的意志,核心作用是保护信息化发展和信息安全。一般而言,第三级信息系统每年至少进行一次等级测评,第四级每半年至少一次,第五级依据特殊安全需求进行测评。
等保测评是指对信息系统安全等级保护状况进行检测评估的活动,测评机构依据国家信息安全等级保护规范规定,对信息系统的安全状况进行评测,以确保信息及载体的安全。关于测评周期,不同等级的信息系统有不同的要求。
等保三级又被称为国家信息安全等级保护三级认证,是中国最权威的信息产品安全等级资格认证,由公安机关依据国家信息安全保护条例及相关制度规定,按照管理规范和技术标准,对各机构的信息系统安全等级保护状况进行认可及评定。
不同等级的测评频率有明确规定:三级信息系统每年至少一次,四级每六个月至少一次,五级按特定安全要求开展,二级每两年一次。
网络安全领域级别划分
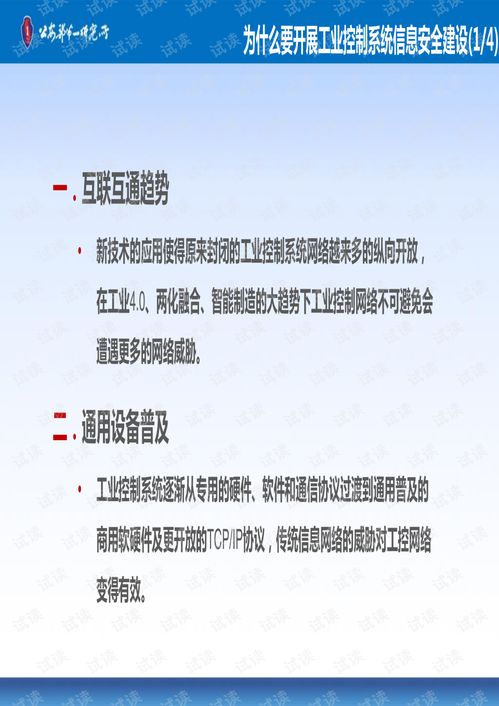
网络安全需求应该是全方位的、整体的,在OSI七个层次的基础上,将安全体系划分为四个级别:网络级安全、系统级安全、应用级安全及企业级的安全管理。
网络安全等级保护是对信息和信息载体按照重要性等级分级别进行保护的一种工作,这在很多国家都是重要的信息安全领域。信息系统的安全保护等级主要分为五级,从一级到五级,等级逐级增高。
国家网络安全等级保护分为五级,从一级到五级安全要求逐级递增,覆盖关键信息基础设施全场景防护需求。一级(自主保护级)适用于小型组织或非关键系统,主要面向业务规模较小、数据敏感性较低的场景。
另外,网络安全级别依照安全性从高到低划分为A、B、C、D四个等级,这些安全等级不是线性的,而是指数级上升的。D级是最低一级,计算机系统不可信任,硬件和操作系统容易被侵袭,对用户没有验证。
简述信息系统安全等级的划分
信息系统的安全保护等级分为以下五级:第一级为自主保护级,适用于一般的信息和信息系统,其受到破坏后,会对公民、法人和其他组织的权益有一定影响,但不危害国家安全、社会秩序、经济建设和公共利益。
根据《信息安全等级保护管理办法》规定,第一级信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益,运营使用单位需依据国家规范和标准进行保护。
除第一级外,还有系统审计保护级、安全标记保护级等,不同等级对应不同的监管要求。国家信息安全监管部门会对不同等级的信息系统安全等级保护工作进行指导、监督和检查。
信息系统安全等级保护的核心是根据系统的重要性和破坏后的影响程度划分等级,从而采取差异化的安全保护措施,保障国家和社会的信息安全。
本站所有文章、数据、图片均来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了你的权益请来信告知我们删除。邮箱:133 46734 45@qq.com
下一篇:没有了