多场景网络安全威胁如何应对 分层施策构建全维度防护体系
当前数字化转型覆盖各行各业,网络安全已经成为关乎国家安全、产业稳定运行与公众合法权益的重要议题。不同场景下的网络安全风险存在明显差异,对应的防护方案也需要兼顾技术、管理、人员意识等多个维度,形成适配实际需求的防护体系。
境外定向攻击的政企防护要点
近年公开的调查结果显示,美国国家安全局曾对我国发起持续十余年的恶意网络攻击,攻击覆盖科研、能源、通信等多个行业,窃取了大量业务数据与公民个人信息。西北工业大学遭遇的网络攻击事件中,就溯源到了美方专用网络武器“量子”的攻击痕迹。
面对长期、定向的境外网络攻击,政企机构首先要筑牢人员意识防线,定期组织钓鱼邮件识别、弱口令风险排查、数据分类存储等主题培训,配套开展模拟攻击演练,将规范执行情况纳入绩效考核,从入口端降低人为风险。
技术与制度层面也要同步升级,需部署适配自身业务场景的安全防护设备,结合业务流程调整网络安全管理政策,定期开展全链路攻击模拟演练,验证防护机制有效性的同时,提升团队应急响应的处置效率。
网络隔离的通用技术实现路径
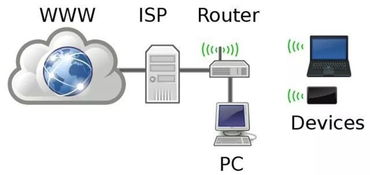
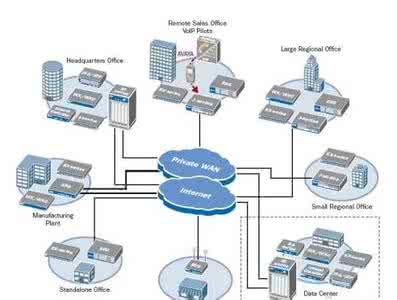
针对不同安全等级的网络使用需求,安全隔离是通用性较强的防护思路。其核心是通过物理或逻辑层面的屏障划分独立网络区域,严格管控跨区域的数据传输与交互,从网络架构层面降低风险扩散的可能性。
防火墙是应用最广泛的逻辑隔离设备,通常部署在内部可信网络与公共不可信网络的边界,可通过监测、限制跨边界的数据流,对外屏蔽内部网络的结构、信息与运行状态,实现基础的边界安全防护。
对于安全等级要求更高的场景,可部署物理安全隔离网闸。这类设备通过专用硬件从电路层面切断不同网络间的链路层连接,仅在严格规则管控下完成适度的应用数据交换,能够满足内外网强隔离的安全需求。
分域隔离模式可按安全需求划分网络资源,对不同安全域独立管控,既能提升整体网络安全性,也能在威胁出现时缩小影响范围,保障核心数据完整可用。
海外治理经验与国内现存挑战
印度作为互联网用户规模较大的国家,近年持续完善网络安全治理框架,证券、保险等领域监管机构正出台更严格的行业网络安全规则,同时开展国际合作应对跨境网络威胁。
特殊场景下印度曾采取局部断网处置风险,但该模式存在短板,数字鸿沟会挤压部分群体数字权益,网络威胁迭代也要求长期资源投入,监管与创新的平衡仍在探索。
当前我国网络安全领域同样面临多重挑战,网络攻击、恶意软件、网络诈骗、数据泄露等事件频发,既侵害个人合法权益,也给企业造成经济损失。数字基础设施建设速度较快,配套安全防护体系的升级节奏仍有提升空间。
公众层面的安全责任与践行方向
普通公众尤其是大学生群体,是网络安全防护的重要环节。现实中有境外机构以兼职、调研为幌子,诱导大学生收集敏感信息,钓鱼邮件、恶意软件也可能通过学生渗透至科研内网。
大学生需主动建立防范意识,不在社交平台、境外网站发布军事设施、核心科研数据、未公开政策等敏感内容,不随意点击不明链接、不下载未知来源文件,主动学习国家安全知识,识别各类渗透风险。
整体来看,网络安全是多维度系统工程,需兼顾传统与非传统、内部与外部、发展与安全的关系,推动政企、公众多方协同,构建可靠的全链条防护体系。
本站所有文章、数据、图片均来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了你的权益请来信告知我们删除。邮箱:133 46734 45@qq.com
上一篇:家庭组网方案怎么选更实用 结合户型预算选Mesh或FTTR
下一篇:没有了