绿盟新一代网络准入控制系统有哪些核心优势及应用场景?
网络安全管控是企业数字化转型的核心需求,网络准入控制系统作为关键技术,能有效防范非法设备接入与恶意攻击。本文将围绕绿盟新一代网络准入控制系统(NAC)展开,介绍其核心特性、相关概念区别及应用要点。
绿盟新一代网络准入控制系统(NAC)
绿盟NAC是基于新一代架构研发的集成化终端安全准入管理平台,符合零信任理念,从终端、网络、人员、管理四大维度实现网络接入安全统一管理。它支持策略路由、Portal、801x等多种准入控制技术,适配多场景多环境。
联软科技的网络准入控制(NAC)、桌面管理产品在金融、企业市场应用广泛,其“安渡”零信任方案助力企业实现最小权限访问。绿盟网络安全漏洞扫描系统RSAS可覆盖Windows、Linux等多系统及路由器、交换机等设备,支持不同规模网络部署。
网络准入和终端准入区别
网络准入与终端准入的核心差异在于职责和关注点:网络准入主要监控内网与外网流量,部署在网络出口,过滤进出数据包,确保只有合规设备接入互联网;终端准入则聚焦终端本身的安全状态,控制终端接入网络的权限。
网络准入控制(NAC)由思科发起,旨在防止病毒、蠕虫等威胁,仅允许合法可信终端接入。差异化准入策略可根据终端类型(国产化终端、Windows PC等)制定规则,如国产化终端强制安检后放行,非国产化终端限制核心网络访问权限。
网络准入从网络边界入手,实现边界级、端口级、应用级阻断,禁止非法设备接入内部网络,检测违规外联,严防网中网、私接路由等隐患。
什么是网络准入控制系统?有什么作用
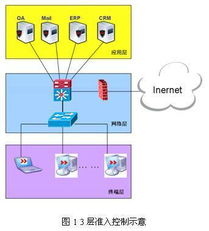
网络准入控制系统是基于访问控制技术的安全方案,对接入终端进行身份认证、安全检查和行为监控,精细化管理网络访问权限,保障网络安全合规。它通过可视化和自动化检测终端合规性,对不合规终端限制访问,合规终端放行并持续监控。
以宁盾网络准入控制系统为例,其核心任务是控制网络设备接入,防止不受信任设备和恶意攻击进入网络。工作原理是在设备接入前进行身份验证、合规性检查和风险评估,异常时管理员可及时追溯并处置。
为应对非法接入、病毒感染、数据泄露等问题,网络准入控制系统应运而生,成为企业网络安全的重要防线。
怎么监控交换机和路由器并进行终端准入控制?
监控交换机和路由器并实现终端准入控制,可通过开启SNMP协议、添加设备至监控软件、监控链路流量、配置准入策略等步骤。具体需登录设备管理后台启用SNMP,这是监控设备的基础。
火线准入系统采用网络旁路监听模式,在核心交换机部署探针,对接入终端进行安全状态检查与动态访问控制。部署前需评估网络拓扑,确认核心交换机型号及镜像端口支持情况,通常需千兆或万兆端口。
常见的准入控制方法包括801x协议,适用于支持该协议的交换机,但不兼容老旧交换机,需升级设备;若交换机未启用801x,则无法对终端进行有效控制。
终端国产化替代需要考虑什么样的网络准入控制产品?
网络准入控制的核心价值随企业数字化转型愈发凸显,可防范外部攻击、拦截未授权设备和带病毒设备,阻断仿冒设备接入,防止数据泄露或中间人攻击。
金融机构与大型国企需在2027年前完成信息系统国产化改造,微软AD等外资产品需被国产方案替代。传统Wintel架构AD域控无法兼容信创平台,存在网络边界失守、安全审计困难、管理体系断层等问题。
优质的网络准入控制产品需具备风险感知与响应能力,通过行为分析识别异常操作,结合自动化响应降低攻击驻留时间;模块化设计支持按需启用功能,SaaS化订阅降低初期成本,全面适配信创与非信创环境,满足国产化替代需求。
本站所有文章、数据、图片均来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了你的权益请来信告知我们删除。邮箱:133 46734 45@qq.com
下一篇:没有了